

9 кастрычніка журналісты выданьня «Люстэрка» заўважылі дадзеныя карыстальнікаў дзяржаўнага сэрвісу зваротаў «обращение.бел» у інтэрнэце. Яны сталі даступнымі карыстальнікам папулярнай пляцоўкі для «прабіву» асабовых зьвестак.
То бок карыстальнікі пляцоўкі, у гэтым выпадку тэлеграм-бота, могуць атрымаць пэўныя асабовыя зьвесткі грамадзян, якія пісалі ў сэрвіс зваротаў, а менавіта нумар мабільнага тэлефона, імя, прозьвішча, імя па бацьку, адрас электроннай пошта і ўласна тэксты зваротаў. У некаторых выпадках — нават унікальны ідэнтыфікацыйны нумар.
Афіцыйна ў дзяржаўным сэрвісе выцеку дадзеных не пацьвердзілі, але нейкі час ён не працаваў. У ім зарэгістраваныя 413 тысяч карыстальнікаў — фізычных асобаў і 19 тысяч дзяржаўных органаў і арганізацыяў. Усе звароты ў дзяржаўныя структуры з 2023 году трэба адпраўляць праз гэты сэрвіс.
Прыгадваем іншыя выпадкі ўзлому з крадзяжом дадзеных беларусаў.
Страхавая кампанія, турапэратар, сетка гульнёвых клюбаў
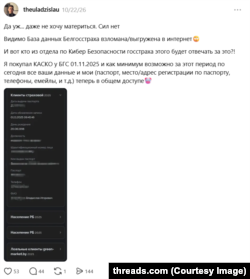
Выпадак з сайтам зваротаў — ня першы сёлета, ён нават ня першы ў сёлетнім кастрычніку. Некалькі тыдняў таму карыстальнік сацыяльнай сеткі Threads паведаміў, што знайшоў свае дадзеныя ў інтэрнэце, у адным з сэрвісаў для «прабіву». Гэтыя зьвесткі ён пакідаў дзяржаўнай страхавой кампаніі «Белдзяржстрах». Але там выпадак пакуль ніяк не камэнтавалі.
У канцы верасьня асабовыя зьвесткі беларусаў трапілі ў сеціва пасьля ўзлому расейскай «Додо Пиццы». У адкрытым доступе пасьля гэтага маглі зьявіцца імёны кліентаў, паштовыя і электронныя адрасы, тэлефоны, даты нараджэньня й інфармацыя пра замовы. У Беларусі працуе каля 50 аб’ектаў ад гэтай сеткі.
Сёлета 15 верасьня таксама стала вядома аб узломе сайту турыстычнага апэратара Tez Tour. Адказнасьць за гэта ўзяла на сябе групоўка DataSuckers. Яны паведамлялі, што «амаль 400 запісаў незваротна страчаныя». А гэта зьвесткі пра рэзэрваваньне, трансакцыі, замовы тураў.
Камэрцыйны дырэктар турыстычнага апэратара Васкан Арзуманаў пазьней паведаміў, што прыкметаў выцеку зьвестак не было.
Нацыянальны цэнтар пэрсанальных дадзеных пасьля гэтага пачаў праверку турыстычнага апэратара.
Сёлета ў лютым таксама стала вядома пра несанкцыяваны доступ да інфармацыйнай інфраструктуры «Максбет-М» — сеткі гульнёвых клюбаў mахbet.by.
У выніку былі скампрамэтаваныя дадзеныя 10 тысяч чалавек — нумары тэлефонаў, імёны і прозьвішчы, даты нараджэньня, адрасы электроннай пошты. Пра інцыдэнт паведамляў Нацыянальны цэнтар пэрсанальных дадзеных.
Такім чынам, толькі за адзін год адбылося як мінімум 5 інцыдэнтаў, зьвязаных з кібэрбясьпекай, у выніку якіх у адкрыты (або дасяжны за адносна невялікую плату) доступ трапілі асабовыя дадзеныя дзясяткаў або нават соцень тысяч беларусаў.
Глябальныя выцекі, калі ў інтэрнэт траплялі дадзеныя сотняў тысяч чалавек, здараліся і ў мінулыя гады. Напрыклад, у ліпені 2023-га стала вядома пра ўзлом сеткі крамаў «
». Тады зламысьнікі выставілі на продаж базу карыстальнікаў зь іхнымі зьвесткамі — агулам на больш як 730 тысяч асобаў.
У ліпені 2022 году ў сетку выцеклі зьвесткі больш як 634 тысяч пакупнікоў крамаў «Суседзі». Гэта нумары тэлефонаў, адрасы электроннай пошты.
Што робяць з скрадзенымі зьвесткамі і як абараніцца
Узламаныя базы, калі яны ўнікальныя, могуць прадаваць у «шэрым» сэгмэнце інтэрнэту, таксама іх могуць прадаваць сэрвісам «прабіву» дадзеных. Напрыклад, чат-ботам у мэсэнджары Тэлеграм, дзе карыстальнік за невялікую суму, маючы нумар тэлефона, ці электронны адрас, ці імя, можа сабраць цэлае дасье на чалавека, кажа ў размове з Свабодай экспэрт у лічбавай бясьпецы Мікалай Кванталіяні.
«Гэтыя базы звычайна купляюць дасьледнікі, якія аналізуюць узломы, і, адпаведна, зламысьнікі, якія агрэгуюць гэтыя дадзеныя і прадаюць іх як сэрвіс. Адпаведна з гледзішча карыстальніка праблема толькі адна. Гэтыя скрадзеныя зьвесткі ўжо немагчыма схаваць назад. То бок яны ўжо агульнадаступныя, публічныя і могуць прадавацца шмат разоў. Яны дадаюцца ў агульнадаступныя базы для „прабіву“. Фактычна гэта азначае, што ўся такая інфармацыя ёсьць у каго заўгодна за невялікія грошы», — тлумачыць суразмоўца.
Калі карыстальнік ведае, што ягоныя зьвесткі трапілі ў агульны доступ, яму трэба прыняць пэўныя захады бясьпекі, працягвае экспэрт.
«Калі тыя ці іншыя асабовыя зьвесткі трапілі ў публічны доступ, напрыклад, пароль, значыць, вам трэба зьмяніць гэты пароль усюды, дзе вы яго выкарыстоўвалі. Калі гэта электронная пошта або нумар тэлефона, то базавыя рэкамэндацыі на пэрспэктыву — завесьці асобныя нумар тэлефона і электронную пошту, якіх няма ў публічных базах дадзеных. Пры ўмове, што вы не выкарыстоўваеце іх для нейкай публічнай дзейнасьці і не друкуеце на візытоўцы. Цяпер вельмі шмат завязана на двухфактарнай аўтэнтыфікацыі, і многія выкарыстоўваюць для яе тэлефон, на які прыходзяць SMS у залежнасьці ад краіны жыхарства. Мы цяпер ужо ўсе масава сутыкаемся з тым, што на наш нумар тэлефона прыходзяць нейкія спасылкі — зь вірусамі, траянскімі праграмамі або фішынгавыя. Паведамленьні нібыта ад пошты пра тое, што вам прыйшла пасылка, або ад банку пра несанкцыянаваны ўваход. Чым менш людзей ведаюць ваш нумар, тым больш упэўнена вы можаце разумець, што гэта ашуканцы», — гаворыць экспэрт.
Якая патрэбна прафіляктыка і што далей будзе з кібэратакамі
Яшчэ адзін спэцыяліст у кібэрбясьпецы ў размове з Свабодай на ўмовах ананімнасьці раіць у якасьці прафіляктыкі як мага радзей пакідаць пры рэгістрацыі на розных сэрвісах свае рэальныя дадзеныя.
«Трэба разумець, што калі мы запаўняем на сайце нейкую форму і ўносім туды свае дадзеныя, яны застаюцца ў нейкай базе. Хто ёю апэруе, як яе абараняюць, ці будуць яе доўга падтрымліваць, — гэтага мы не даведаемся ніколі. Мой падыход — пакідаць як мага менш сапраўдных зьвестак пра сябе. Калі сэрвіс прывязаны да тэлефона — тут складаней, трэба прыняць SMS. Але калі мы замаўляем піццу, таксоўку, калі выкарыстоўваем нейкі іншы сэрвіс, то неканечне пакідаць свае сапраўдныя пашпартныя дадзеныя. Адзінае, што мы можам зрабіць, — мінімізаваць колькасьць інфармацыі пра сябе», — даводзіць суразмоўца.
І дадае, што сытуацыя з узломамі будзе толькі пагаршацца, іх будзе ўсё больш, і пра гэта варта памятаць.
«Мне здаецца, такіх узломаў будзе ўсё больш, бо цяпер дзякуючы штучнаму інтэлекту гэта прасьцей. Беларусь тут ня нейкая нібыта самая непрафэсійная, гэта агульная сытуацыя ў сьвеце. Трэба ставіцца да гэтага так, што большасьць гэтых базаў урэшце ўзламаюць: так працуе інтэрнэт. І Беларусі, і іншым краінам трэба ўліваньні ў бясьпеку: цяпер адныя абараняюць зьвесткі, другія шукаюць уразьлівасьці ў аўтаматычным рэжыме. Мадэляў, якія гэта робяць, будзе ўсё больш. Як шалёныя грошы ўліваюцца ў мадэлі штучнага інтэлекту, так мусяць улівацца і грошы ў бясьпеку, каб уразьлівасьці можна было залатаць з боку софту, з боку распрацоўнікаў інфраструктуры», — гаворыць спэцыяліст.
Згодна з інфармацыяй Сьледчага камітэту Беларусі, за 9 месяцаў гэтага году доля кібэрзлачынстваў у агульнай статыстыцы склала 35%. Летась ад іх у Беларусі пацярпелі 22 тысячы чалавек. Страты, паводле крымінальных справаў, перавысілі 80 мільёнаў рублёў.
Форум