
Што наагул адбылося
У мове праграмаваньня PHP, на якой працуе большасьць сэрвэраў у інтэрнэце, знайшлі адразу дзьве крытычныя ўразьлівасьці. Гэтая праблема атрымала назву PHP2Shell. Уразьлівасьці зьвязаныя з апрацоўкай памяці і памылкамі ўнутры PHP. Пры пэўных умовах яны дазваляюць адправіць сайту спэцыяльна падрыхтаваны запыт і дамагчыся выкананьня свайго коду на сэрвэры безь неабходнасьці папярэдне атрымаць пароль адміністратара. Праблему яшчэ ў жніўні выявіў дасьледнік кампаніі Calif Раян Остын, які правяраў зыходны код PHP з дапамогай мадэлі GPT-5.6 Sol ад OpenAI.
Інфармацыю пра ўразьлівасьці імкнуліся трымаць у сакрэце. Распрацоўнікі непакоіліся, што зламысьнікі таксама будуць выкарыстоўваць штучны інтэлект для стварэньня праграмаў, які дазваляюць шукаць памылкі. Аднак зьвесткі пра падрыхтоўку выпраўленьняў пратачыліся ў сетку, таму выпуск абнаўленьняў паскорылі.
21 кастрычніка распрацоўнікі PHP апублікавалі выпраўленьні для дзьвюх крытычных уразьлівасьцяў. Абедзьве атрымалі ацэнку небясьпекі 9,2 бала з 10 магчымых.
23 кастрычніка таксама зьявілася інфармацыя пра дадатковую ўразьлівасьць, якая закранае пэўныя канфігурацыі праграмаў. Таму ўсталяваньня выпраўленьняў ад 21 кастрычніка можа быць недастаткова для ўсіх сыстэмаў. Шэраг вядомых мэдыйных рэсурсаў ужо назвалі праблему «PHP-апакаліпсісам».
Чым гэта небясьпечна
PHP выкарыстоўваецца ў сэрвэрнай частцы бальшыні сайтаў, так працуюць каля 70% старонак ува ўсім сьвеце. Калі зламысьнік скарыстае ўразьлівасьць, то патэнцыйна ён можа:
- — узламаць нейкі сайт, зьмясьціць там свае публікацыі ці парушыць працу рэсурсу;
- — атрымаць доступ да інфармацыі, якая захоўваецца на сэрвэры, у тым ліку да базаў дадзеных і зьвестак пра карыстальнікаў, калі яны там ёсьць;
- — выкарыстаць сэрвэр для атак на іншыя сэрвэры, калі ягоныя налады дазваляюць пранікаць у іншыя сыстэмы.
Воблачная кампанія Cloudflare зафіксавала мільёны спробаў выкарыстаць уразьлівасьці пасьля публікацыі паведамленьняў пра іх, сказаў генэральны дырэктар кампаніі Мэт’ю Прынс, на якога спасылаецца Reuters.
Якія наступствы
Праз пагрозу ўзлому некаторыя краіны пачалі адключаць дзяржаўныя вэб-рэсурсы. Так у Японіі абмежаваньні закранулі банкі, авіякампанію ANA, сэрвіс чыгункі; некаторыя дзяржаўныя сэрвісы адключылі ў Францыі, Нямеччыне, Фінляндыі, Чэхіі, Вялікай Брытаніі.
Пры гэтым пакуль няма пацьверджаных зьвестак аб тым, што ўразьлівасьці PHP2Shell нехта пасьпяхова скарыстаў для ўзлому ці крадзяжу дадзеных.
А што ў Беларусі
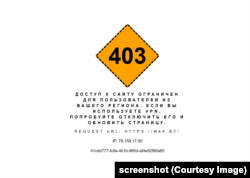
Многія беларускія інтэрнэт-рэсурсы цяпер недаступныя з-за мяжы, бо дзяржава абмежавала доступ да іх звонку. Не адкрываецца сайт статыстыкі Белстату, некаторых СМІ, дзяржаўных органаў, нават на сайт сеткі рэстарацыяў Маk.by зайсьці звонку немагчыма.
Паводле экспэрта ў лічбавай бясьпецы Мікалая Кванталіяні, такія абмежаваньні дазваляюць зьменшыць моц магчымай кібэратакі, але не ратуюць ад яе цалкам.
«Гэта ўсё роўна не вырашае праблему абароны ад „PHP-апакаліпсісу“. Гэта зьмяншае моц атакі, калі можна з вонкавых IP-адрасоў, умоўна кажучы, сканаваць сайты і ўзломваць іх. Але складанасьць у тым, што гэта, у прынцыпе, бачна звонку. Кожны карыстальнік можа вызначыць, якая вэрсія PHP выкарыстоўваецца на сайце — абноўленая ці не. Гэта значыць, што кола патэнцыйных нападнікаў пашыраецца: ад школьнікаў да тых, хто арганізуе мэтанакіраваныя атакі на пэўныя сэктары. Глябальнае рашэньне — абнавіць уразьлівыя кампанэнты. Гэтае масавае блякаваньне вонкавых IP-адрасоў на пэўны пэрыяд проста крыху ўскладняе жыцьцё зламысьнікам у параўнаньні з сытуацыяй, калі яны могуць сканаваць сайты ў шырокім дыяпазоне», — даводзіць суразмоўца.
То бок рашэньне для беларускіх сэрвісаў — паставіць новыя абнаўленьні ад распрацоўнікаў, якія закрываюць уразьлівыя дзіры ў кодзе. На новыя вэрсіі праграмаў гэтыя абнаўленьні мусяць ставіцца лёгка, але складанасьці могуць узьнікнуць, калі на нейкіх сэрвэрах выкарыстоўваецца старое праграмнае забесьпячэньне, працягвае экспэрт.
«Мы зыходзім з таго, што для бесьперабойнага пераходу на новыя вэрсіі трэба толькі забясьпечыць працаздольнасьць сыстэмаў. Для гэтага павінна быць пэўная колькасьць ІТ-спэцыялістаў, якія сплянуюць абнаўленьне так, каб сыстэмы не спынялі працу.
Таму, з аднаго боку, апошнія вэрсіі абнаўляюцца ўвогуле без праблемаў. Калі ж мы гаворым пра нешта зусім састарэлае і крытычную ўразьлівасьць, то могуць узьнікнуць пэўныя складанасьці, бо давядзецца мяняць усю інфраструктуру», — дадае Кванталіяні.
Цяпер уразьлівасьці ў праграмах і сыстэмах зламысьнікі могуць знаходзіць значна хутчэй з дапамогай штучнага інтэлекту. Гэта патрабуе хуткага рэагаваньня і інвэстыцыяў у кібэрбясьпеку, рэзюмуе экспэрт.
«Раней выяўленьне ўразьлівасьцяў і іх эксплюатацыя маглі займаць працяглы час. Напрыклад, на пошук уразьлівасьці мог пайсьці цэлы год. Цяпер жа выяўленьне ўразьлівасьцяў паскараецца дзякуючы інструмэнтам на аснове штучнага інтэлекту. Зламысьнікі не стаяць на месцы. Яны таксама разьвіваюць свае мадэлі, якія дазваляюць сканаваць сыстэмы і ўзломваць іх. Таму, улічваючы рост гэтага рынку, я б сказаў, што Беларусі трэба змабілізавацца і інвэставаць у гэты кірунак», — кажа экспэрт.
То бок для Беларусі рэцэпт — гэта большае фінансаваньне кібэрбясьпекі, якасныя спэцыялісты і новае праграмнае забесьпячэньне.
Форум